Os ataques, que ocorreram em duas ondas em maio e julho de 2021, foram vinculados a um grupo de hackers chamado Siamesekitten (também conhecido como Lyceum ou Hexane), que destacou principalmente fornecedores de petróleo, gás e telecomunicações no Oriente Médio e, pelo menos, na África desde 2018, pesquisadores da ClearSky disseram em um relatório publicado na terça-feira.
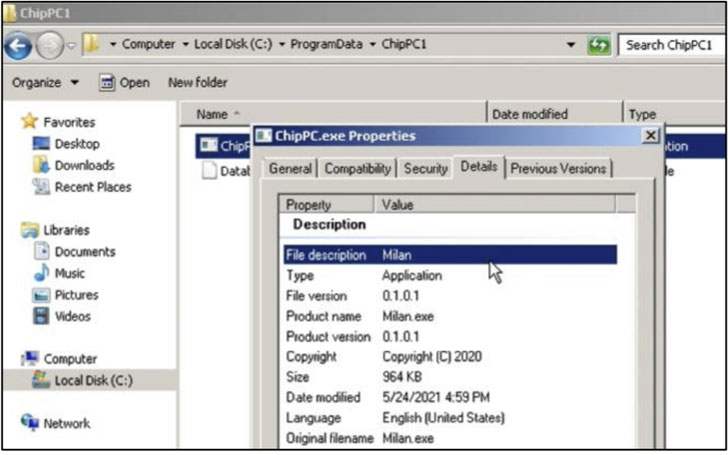
As infecções empreendidas pelo adversário começaram com a identificação de vítimas potenciais, que foram então atraídas por ofertas de emprego “atraentes” em empresas conhecidas como ChipPc e Software AG, passando-se por funcionários do departamento de recursos humanos das empresas falsificadas, apenas para levar as vítimas a um Site de phishing contendo arquivos armados que descarregam um backdoor conhecido como Milan para estabelecer conexões com um servidor remoto e baixar um trojan de acesso remoto de segundo estágio chamado DanBot.
ClearSky teorizou que o foco dos ataques em empresas de TI e comunicação sugere que eles têm como objetivo facilitar os ataques à cadeia de suprimentos em seus clientes.
Além de empregar documentos de isca como vetor inicial de ataque, a infraestrutura do grupo incluía a criação de sites fraudulentos para imitar a identidade da empresa, bem como a criação de perfis falsos no LinkedIn. Os arquivos de isca, por sua vez, assumem a forma de uma planilha Excel embutida em macro que detalha as supostas ofertas de trabalho e um arquivo executável portátil (PE) que inclui um ‘catálogo’ de produtos usados pela organização personificada.
Independentemente do arquivo baixado pela vítima, a cadeia de ataque culmina na instalação do backdoor Milan baseado em C ++. Os ataques de julho de 2021 contra empresas israelenses também são notáveis pelo fato de que o ator da ameaça substituiu Milan por um novo implante chamado Shark, escrito em .NET.
VEJA TAMBEM: Pesquisador faz engenharia reversa no algoritmo de detecção de pedofilia da Apple, iOS14.3 já usa em segredo.
“Esta campanha é semelhante à campanha norte-coreana de ‘candidatos a emprego’, empregando o que se tornou um vetor de ataque amplamente usado nos últimos anos – a falsificação de identidade”, disse a empresa israelense de segurança cibernética. “O principal objetivo do grupo é realizar espionagem e utilizar a rede infectada para obter acesso às redes de seus clientes. Como ocorre com outros grupos, é possível que a espionagem e a coleta de informações sejam os primeiros passos para a execução de ataques de falsificação de identidade direcionados a ransomware ou malware wiper. “
Fonte: https://thehackernews.com/
O Google abriu para uso externo o sistema que coordena dezenas de agentes em paralelo…
Pesquisadores da University of North Texas treinaram modelos para deduzir gênero e faixa etária de…
A Microsoft liberou o maior lote de correções do ano em 10 de novembro, com…
A Check Point lançou correção de emergência para uma falha que dá root no Gaia…
Uma condição de corrida no mod_http2 permite execução remota de código sem autenticação nas versões…
Validado contra monitorização ambulatorial de 24 horas em 196 participantes, o sistema do Google identificou…