NGINX CVE-2026-42945 sob exploração ativa: heap buffer overflow afeta dezenas de milhões de servidores
Uma falha crítica recém-divulgada no NGINX, identificada como CVE-2026-42945 (CVSS 9.2), está sob exploração ativa em todo o mundo. O...
Uma falha crítica recém-divulgada no NGINX, identificada como CVE-2026-42945 (CVSS 9.2), está sob exploração ativa em todo o mundo. O...
Pesquisadores da Infoblox revelaram um ecossistema criminoso completo, operado a partir do Telegram, que vende ferramentas e infraestrutura de phishing...
Pesquisadores do Cato Networks Cyber Threats Research Lab (CTRL) descobriram um novo implante de malware sem documentação prévia, suspeito de...
O grupo russo Turla, ligado pelo CISA ao Center 16 do FSB, deu um salto arquitetural em seu backdoor Kazuar:...
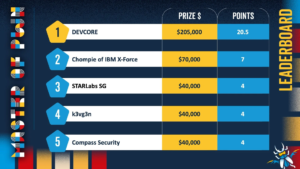
O primeiro dia do Pwn2Own Berlin 2026 terminou com US$ 523 mil em prêmios distribuídos e 24 zero-days demonstrados em...
Autoridades alemãs e norte-americanas prenderam Owe Martin Andresen, 49 anos, suspeito de ser o administrador principal do Dream Market, um...
A Microsoft confirmou nesta quinta-feira a exploração ativa de uma nova vulnerabilidade em versões on-premises do Exchange Server. Rastreada como...
Distribuições Linux começaram a liberar correções para uma nova falha de elevação de privilégio local no kernel, batizada de Fragnesia...
A OpenAI confirmou que dois dispositivos corporativos foram comprometidos em um ataque de supply-chain ligado à biblioteca open-source TanStack e...
A Cisco confirmou exploração ativa de uma falha de severidade máxima no Catalyst SD-WAN Controller. Identificada como CVE-2026-20182 e com...