CVEs passam de 70 mil em 2026, mas exploração não acompanha
O balanço trimestral da Cisco Talos mostra CVEs crescendo 105% ao ano enquanto o catálogo de falhas exploradas da CISA avança 37%. O problema real não é o volume de descobertas: é que um terço do que está sob ataque foi publicado em 2025 ou antes.
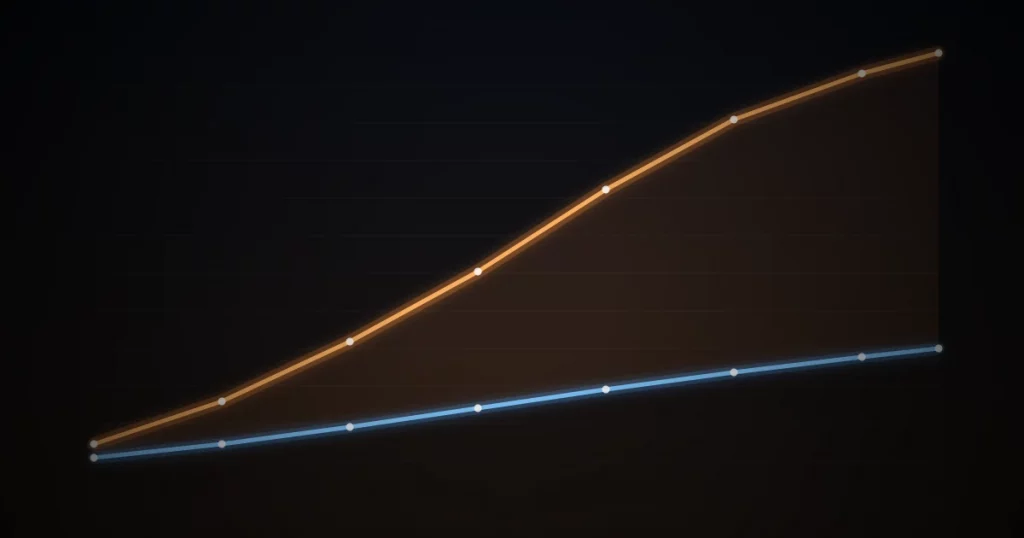
Imagem editorial original do Plugged Ninja.
A Cisco Talos publicou em 15 de outubro de 2026 o seu balanço trimestral de vulnerabilidades, assinado por Thorsten Rosendahl, com uma conclusão que contraria a leitura mais comum do mercado: o número de falhas descobertas disparou, mas a quantidade de falhas efetivamente exploradas cresceu em ritmo bem menor.
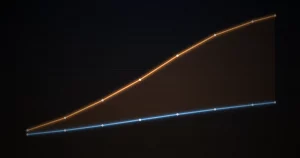
Os números ajudam a dimensionar. O total de CVEs publicadas passou de 70 mil ainda em setembro de 2026 — alta de 105% em relação ao ano anterior. No mesmo período, o catálogo de vulnerabilidades exploradas conhecidas da CISA, o KEV, cresceu 37%. São duas curvas que partem do mesmo ponto e se separam.
A leitura do Talos é que não estamos diante de uma avalanche de dias zero. O problema é outro, menos dramático e mais difícil de resolver: dívida de correção acumulada. Um terço do que está sob ataque hoje já era conhecido em 2025 ou antes.
Contexto: o que o KEV mede, e o que não mede
O KEV (Known Exploited Vulnerabilities) é o catálogo mantido pela CISA com as vulnerabilidades para as quais existe evidência de exploração real. Ele não é um ranking de gravidade: uma falha com CVSS 9.8 que ninguém explora fica de fora, e uma falha de pontuação modesta sob ataque ativo entra.
Essa distinção é justamente o que torna a comparação interessante. O volume de CVEs mede o esforço de descoberta — pesquisadores, programas de recompensa, auditorias automatizadas e, cada vez mais, ferramentas de IA aplicadas à análise de código. O KEV mede o que os atacantes de fato escolheram usar. São métricas de coisas diferentes, e a distância entre elas diz algo sobre prioridade.
Por que o número de CVEs deixou de ser um bom indicador
O balanço traz três recortes que valem mais que o total:
- 33% das entradas do KEV são CVEs de 2025 ou anteriores. Ou seja: mais de um terço do que está sendo explorado agora já tinha correção disponível. Isso é dívida de patch, não surpresa.
- 29% das CVEs de 2026 entraram no KEV no mesmo dia da publicação. São dois pontos percentuais acima do observado em todo o ano de 2025 — indício de que, quando a exploração acontece, ela chega mais cedo.
- 27% das entradas envolvem equipamento de rede, participação levemente maior que antes. VPNs, firewalls e appliances de borda continuam sendo alvo preferencial.
Vale a ressalva metodológica: o próprio autor reconhece que essa aritmética não conta a história toda. São contagens brutas e comparações ano a ano, sem controle para mudanças na política de atribuição de identificadores ou na capacidade de detecção de exploração. O KEV também depende de evidência chegar à CISA — exploração que ninguém observou não entra na conta.
Quantas falhas a Microsoft corrigiu em outubro? Depende de quem conta
O Patch Tuesday de outubro de 2026 virou um bom exemplo de como um número aparentemente objetivo varia conforme o critério. O Talos contabilizou 1.415 vulnerabilidades, 85 delas críticas. O BleepingComputer publicou 1.411, com 70 críticas. Outros veículos registraram 1.413 e 1.407.
A divergência não é erro: é metodologia. O BleepingComputer explica que conta apenas o que a Microsoft liberou no próprio Patch Tuesday, excluindo 348 falhas corrigidas antes, ao longo do mês, em produtos como Azure e Exchange Server. Quem inclui essas correções chega a um total maior. A diferença entre 85 e 70 críticas segue a mesma lógica de recorte.
A lição prática: ao comparar meses ou fornecedores, o critério de contagem precisa ser o mesmo, ou a comparação não significa nada. Para efeito de tendência, o Plugged Ninja vinha acompanhando os números do Talos — 206 CVEs em junho e 421 em agosto. Pelo mesmo critério, outubro chega a 1.415.
Os três dias zero de outubro
Importante separar o que estava sob ataque do que apenas havia sido divulgado:
- CVE-2026-96951 — contorno de recurso de segurança no Windows Shell, que burla as proteções de Mark of the Web. É a única explorada ativamente. A Microsoft não divulgou detalhes da exploração nem quem reportou.
- CVE-2026-108398 — contorno no .NET Framework que pode driblar o Windows Defender Application Control. Divulgada publicamente, sem exploração conhecida; descoberta por James Forshaw, do Google Project Zero.
- CVE-2026-92707 — negação de serviço no MessagePack-CSharp. Também apenas divulgada publicamente.
Ou seja: de mais de 1.400 correções, uma estava sendo usada em ataque. Esse é exatamente o ponto do balanço do Talos.
Duas falhas que fogem ao padrão
O relatório destaca dois casos em que a leitura tranquilizadora não se aplica. O primeiro é uma cadeia de dia zero no Ivanti Connect Secure (CVE-2026-104935), que permite execução remota de código sem autenticação e com privilégios elevados contra uma VPN totalmente atualizada — o cenário em que estar em dia com os patches não protege.
O segundo envolve appliances SonicWall SMA, com uma falha de SSRF de severidade máxima (CVSS 10) originada no que o fornecedor descreve como um caminho de acesso alternativo não intencional, sob ataque ativo. O Talos não informa identificador CVE para esse caso.
Os dois reforçam o recorte dos 27%: o equipamento de borda continua sendo onde o atacante investe, porque é onde a exposição é permanente e a janela de correção costuma ser mais longa.
Duas mudanças operacionais que exigem ajuste de ferramenta
O balanço registra dois detalhes que afetam quem automatiza gestão de vulnerabilidades:
Identificadores de seis dígitos. A numeração de CVEs entrou na faixa de seis dígitos. Scripts, expressões regulares e campos de banco dimensionados para quatro ou cinco dígitos vão truncar ou rejeitar identificadores válidos. O texto lembra que, antes de 2014, 9999 era o maior número possível, e que CVE-2014-125110 e CVE-2015-1000013 foram alocadas artificialmente.
Nova coluna no KEV. O catálogo da CISA passou a trazer o campo forensicTriage, que marca vulnerabilidades de alto risco com exigência de triagem forense e fluxo de resposta a incidente, conforme a diretiva BOD 26-04. Quem consome o KEV por API precisa tratar o novo campo.
Recomendações práticas
- Priorize pelo KEV, não pelo CVSS isolado. Com mais de 70 mil CVEs no ano, corrigir por pontuação é inviável. O catálogo de exploração conhecida é o filtro mais honesto de urgência.
- Ataque a dívida antiga primeiro. Se um terço do que está sob exploração é de 2025 ou antes, o maior ganho de risco está no backlog, não no patch da semana.
- Trate borda como prioridade separada. VPNs, firewalls e appliances concentram 27% das entradas e nem sempre entram no ciclo normal de atualização de servidores.
- Ajuste a automação para identificadores de seis dígitos e para o campo
forensicTriageantes que a falha apareça como silenciosa. - Padronize o critério de contagem nos seus relatórios internos e registre qual fonte foi usada, para que a comparação entre meses continue válida.
- Não confunda ausência de exploração com segurança. Os casos Ivanti e SonicWall mostram que a exceção, quando chega, chega contra ambiente atualizado.
Conclusão
O dado mais útil do trimestre não é o recorde de CVEs: é a distância entre as duas curvas. Descobrir não é explorar, e o crescimento de 105% nas publicações contra 37% no KEV sugere que o esforço de pesquisa está correndo mais rápido que o interesse ofensivo.
Isso não é motivo para tranquilidade. A mesma análise mostra que, quando a exploração vem, ela tende a vir mais cedo — e que a maior parte do que está sendo usado contra as organizações hoje já tinha correção. O que vale observar nos próximos trimestres é se a fatia de CVEs que entra no KEV no dia da publicação continua subindo, porque é ela que define quanto tempo real existe entre saber e precisar ter corrigido.
Fontes e referências
- Cisco Talos — The Q3 Vulnerability Pulse: Discovery ≠ Exploitation, por Thorsten Rosendahl
- Cisco Talos — Microsoft Patch Tuesday for October 2026
- BleepingComputer — Microsoft October 2026 Patch Tuesday fixes 1,411 flaws, 3 zero-days
- CISA — Known Exploited Vulnerabilities Catalog