Em novembro de 2021, Hackread.com relatou uma falha no resgate que levou ao vazamento de dados de alguns usuários israelenses do aplicativo de namoro LGBTQ Atraf. O grupo responsável pelo ataque, Black Shadow, é originário do Irã. Eles exigiram um resgate de US$ 1 milhão após adquirirem os dados do aplicativo, comprometendo um serviço de hospedagem israelense chamado CyberServe.
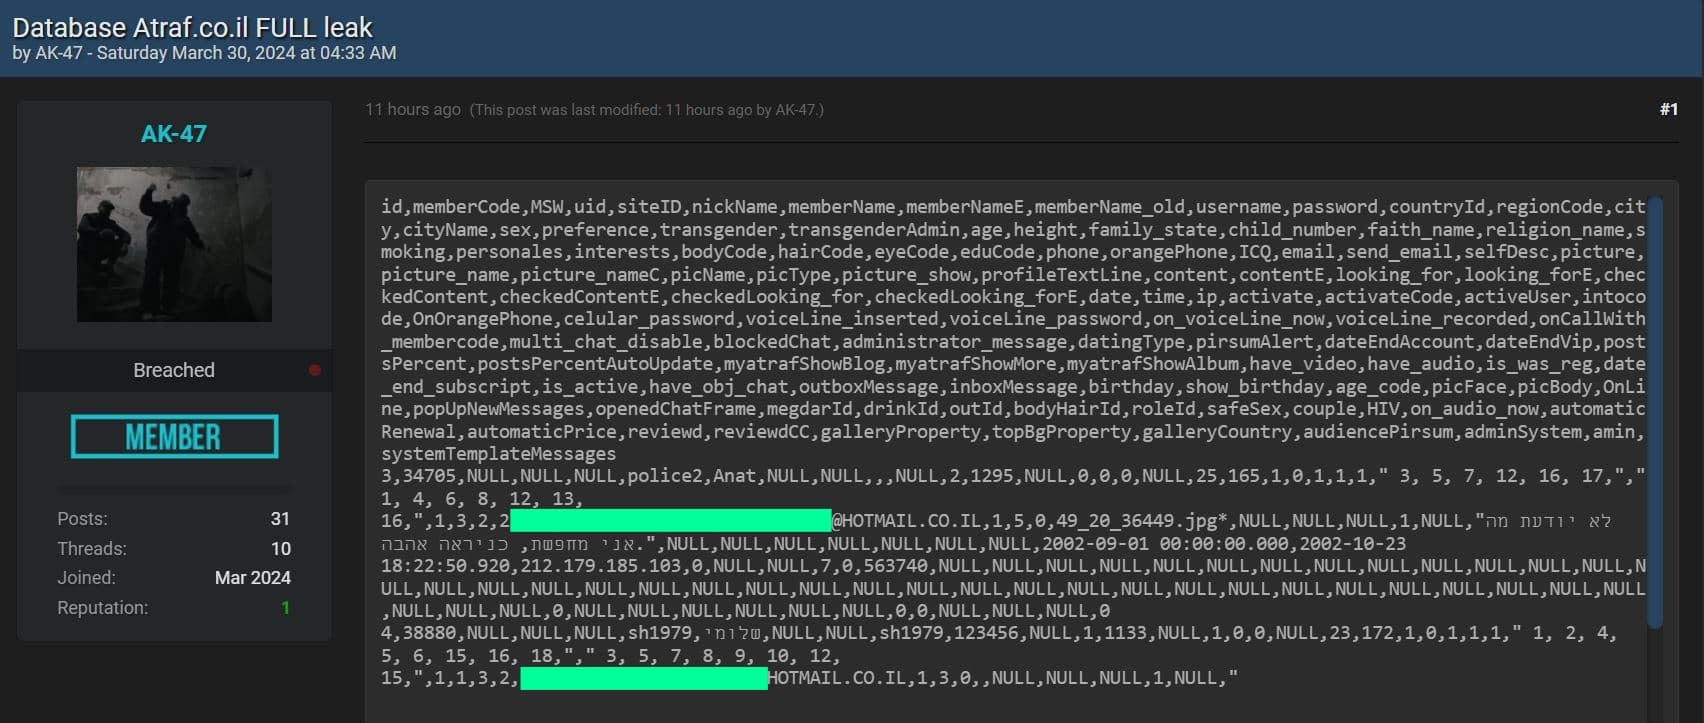
Agora, um usuário do Breach Forums , aparentemente de origem russa, afirma ter vazado o banco de dados Atraf, contendo dados pessoais de mais de 1,5 milhão de usuários. No entanto, Hackread.com analisou 2,63 GB de dados, o que parece legítimo. Após a remoção das duplicatas, o número total de contas vazadas diminui para mais de meio milhão, precisamente 669.672.
Vale ressaltar que o banco de dados Atraf vazou duas vezes em 2023 no mesmo fórum. No entanto, nenhum desses vazamentos continha senhas em texto simples ou informações pessoais confidenciais como o mais recente.
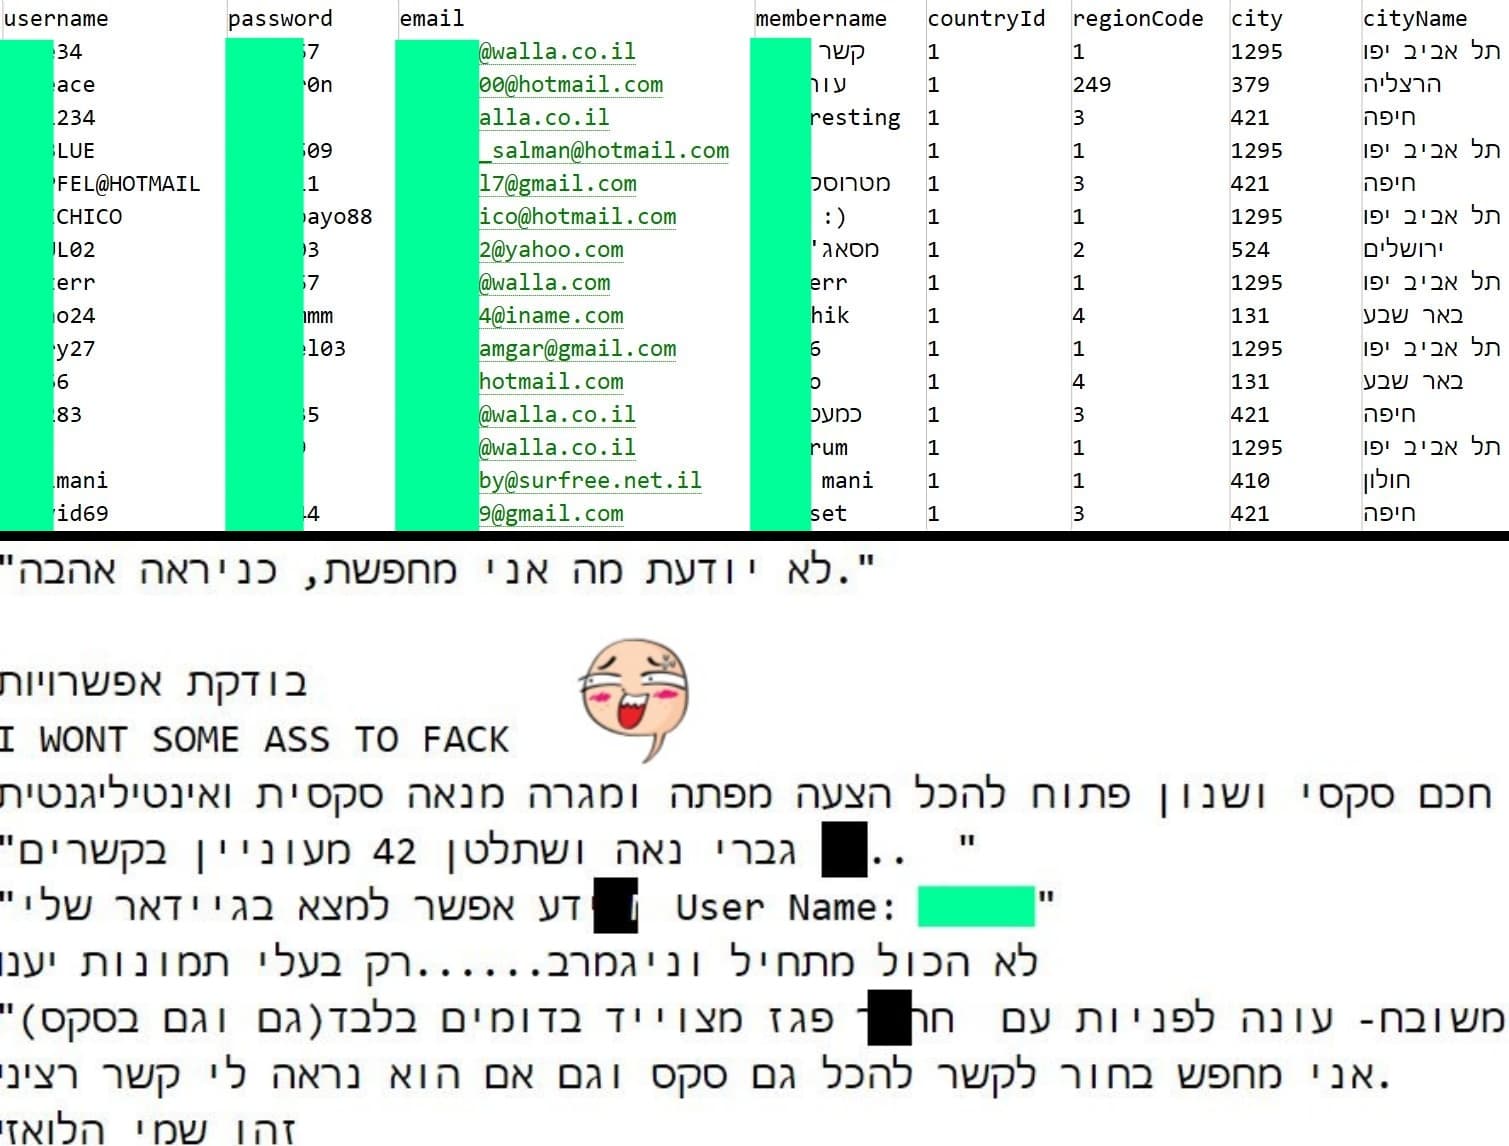
É importante ressaltar que a violação de dados permanece alegada até a confirmação oficial da empresa. Entretanto, a nossa análise revela um tesouro de informações pessoais e sensíveis, principalmente de utilizadores israelitas. Essas informações incluem:
Hackread.com pode confirmar que os registros vazados datam de 2021, sem registros recentes. A linha do tempo está alinhada com as afirmações feitas pela Black Shadow em novembro de 2021, sugerindo que os dados podem ser legítimos.
No entanto, esta violação de dados representa uma ameaça significativa à privacidade e à segurança física dos utilizadores afetados. Isso pode resultar em assédio online e invasão de contas de e-mail, já que a violação inclui senhas em texto não criptografado.
Se você for usuário do Atraf, deverá alterar imediatamente as senhas do seu e-mail e da conta do Atraf. Além disso, tenha cuidado com e-mails supostamente do Atraf e verifique novamente antes de clicar em qualquer link, pois eles podem ser tentativas de cibercriminosos de comprometer ainda mais seus dados ou infectar seu dispositivo com malware.
O método GHARP, descrito por pesquisadores ligados à Apple e aceito no ACCV 2026, separa…
Pesquisadores publicaram em 27 de outubro de 2026 um benchmark que isola quem detém cada…
A Unit 42 publicou em 28 de outubro de 2026 um levantamento das ameaças que…
A Cisco publicou em 28 de outubro de 2026 a correção de uma falha de…
A medição instrumentou o navegador no nível do motor JavaScript para atribuir cada fluxo de…
Pesquisadores do Google e de Cornell propõem alternar atendimento e uma fase offline em que…