Pesquisadores de segurança cibernética da Bitdefender descobriram vulnerabilidades críticas em TVs LG que executam as versões 4 a 7 do webOS. Essas vulnerabilidades podem permitir que invasores obtenham controle total sobre a TV, roubem dados ou instalem malware.
As vulnerabilidades foram identificadas pela Bitdefender como parte de sua pesquisa sobre a segurança de dispositivos IoT populares. Eles descobriram que os invasores poderiam ignorar os mecanismos de autenticação e criar novas contas de usuário com privilégios elevados. Isso permitiria que eles assumissem o controle total da TV, incluindo a injeção de código malicioso, o roubo de dados ou a movimentação lateral pela rede doméstica inteligente.
A Bitdefender divulgou responsavelmente as vulnerabilidades à LG em novembro de 2023. A LG confirmou as vulnerabilidades em novembro e lançou um patch em março de 2024. No entanto, a Bitdefender esperou até hoje, 9 de abril de 2024, para divulgar publicamente os detalhes das vulnerabilidades para aumentar a conscientização entre os usuários. e incentive-os a atualizar suas TVs.
Os seguintes modelos de TV LG são afetados por essas vulnerabilidades:
A primeira vulnerabilidade, identificada como CVE-2023-6317 , permite que invasores contornem o mecanismo de autorização, permitindo-lhes adicionar usuários ao aparelho de TV manipulando uma variável específica.
Numa etapa subsequente, os invasores podem explorar outra vulnerabilidade ( CVE-2023-6318 ) para escalar seus privilégios de acesso para root, obtendo efetivamente controle total sobre o dispositivo.
Além disso, uma terceira vulnerabilidade ( CVE-2023-6319 ) permite a injeção de comandos do sistema operacional por meio da adulteração de uma biblioteca responsável por exibir letras de músicas. Por último, a vulnerabilidade CVE-2023-6320 permite que invasores injetem comandos autenticados por meio da manipulação do endpoint da API.
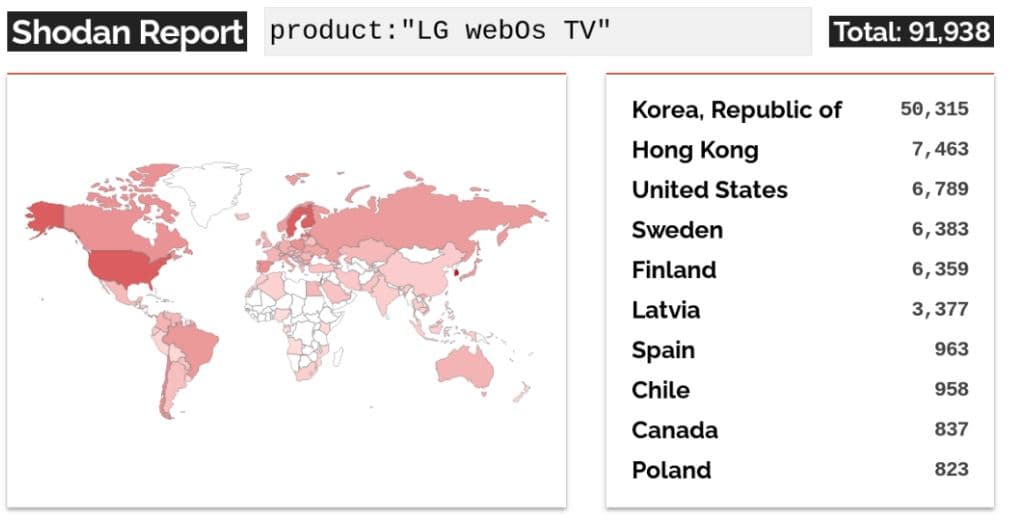
Uma olhada no Shodan, o mecanismo de busca projetado para descobrir dispositivos da Internet das Coisas (IoT) mal configurados e expostos, revela os países mais impactados em termos de vulnerabilidades de dispositivos inteligentes. A Coreia do Sul lidera a lista de 91.938 dispositivos expostos, seguida por Hong Kong e pelos Estados Unidos em segundo e terceiro lugar, respetivamente.
A LG lançou um patch para resolver essas vulnerabilidades em março de 2024. Os proprietários de TVs LG devem atualizar suas TVs para a versão de software mais recente o mais rápido possível. Geralmente você pode verificar atualizações no menu de configurações da TV.
Pesquisadores da VU Amsterdam e da Scuola Superiore Sant’Anna demonstraram uma variante in-place do Spectre-v2…
Em vez de jogar turno a turno, o agente escreve um programa que joga sozinho.…
Em vez de gastar centenas de tokens de raciocínio a cada consulta, o Google treina…
Um e-mail comum, processado por um appliance desatualizado, basta para executar comandos como root. A…
Análise da Unit 42 mostra o AMOS instalado por páginas que prometem um kit para…
A Cisco Talos rastreou por meses uma operação que convence a própria vítima a injetar…