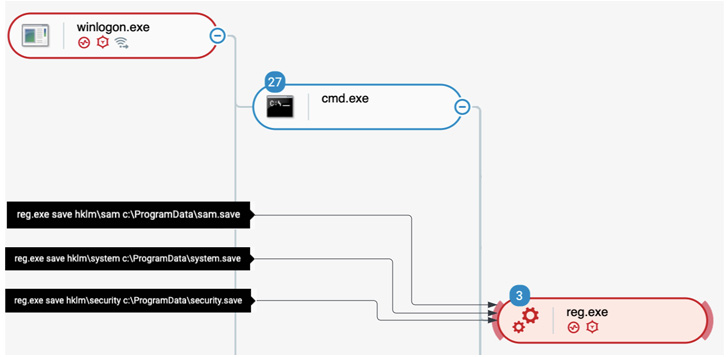
“Os operadores do Bumblebee realizam atividades intensivas de reconhecimento e redirecionam a saída dos comandos executados para arquivos para exfiltração”, disseram os pesquisadores da Cybereason Meroujan Antonyan e Alon Laufer em um artigo técnico.
O Bumblebee veio à tona em março de 2022, quando o Threat Analysis Group (TAG) do Google desmascarou as atividades de um corretor de acesso inicial apelidado de Exotic Lily com laços com o TrickBot e os maiores coletivos Conti .
Normalmente entregue por meio de acesso inicial adquirido por meio de campanhas de spear phishing, o modus operandi foi ajustado, evitando documentos com macros em favor de arquivos ISO e LNK, principalmente em resposta à decisão da Microsoft de bloquear macros por padrão .
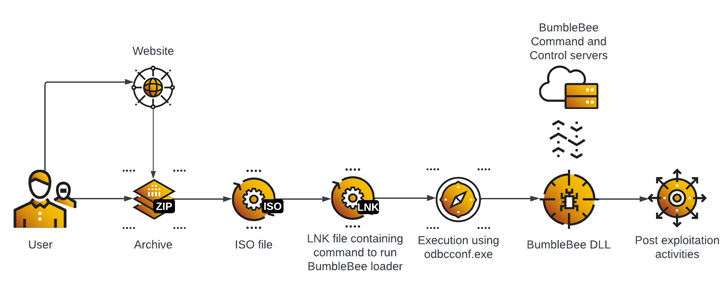
“A distribuição do malware é feita por e-mails de phishing com um anexo ou um link para um arquivo malicioso contendo o Bumblebee”, disseram os pesquisadores. “A execução inicial depende da execução do usuário final que precisa extrair o arquivo, montar um arquivo de imagem ISO e clicar em um arquivo de atalho do Windows (LNK)”.
O arquivo LNK, por sua vez, contém o comando para iniciar o carregador Bumblebee, que é então usado como um canal para ações do próximo estágio, como persistência, escalação de privilégios, reconhecimento e roubo de credenciais.
Também empregada durante o ataque é a estrutura de simulação de adversários Cobalt Strike ao obter privilégios elevados em endpoints infectados, permitindo que o agente da ameaça se mova lateralmente pela rede. A persistência é alcançada com a implantação do software de desktop remoto AnyDesk.
No incidente analisado pela Cybereason, as credenciais roubadas de um usuário altamente privilegiado foram posteriormente utilizadas para assumir o controle do Active Directory , sem mencionar a criação de uma conta de usuário local para exfiltração de dados.
“O tempo que levou entre o acesso inicial e o comprometimento do Active Directory foi inferior a dois dias”, disse a empresa de segurança cibernética. “Ataques envolvendo Bumblebee devem ser tratados como críticos, […] e este carregador é conhecido pela entrega de ransomware.”
Fonte: https://thehackernews.com/
O método GHARP, descrito por pesquisadores ligados à Apple e aceito no ACCV 2026, separa…
Pesquisadores publicaram em 27 de outubro de 2026 um benchmark que isola quem detém cada…
A Unit 42 publicou em 28 de outubro de 2026 um levantamento das ameaças que…
A Cisco publicou em 28 de outubro de 2026 a correção de uma falha de…
A medição instrumentou o navegador no nível do motor JavaScript para atribuir cada fluxo de…
Pesquisadores do Google e de Cornell propõem alternar atendimento e uma fase offline em que…