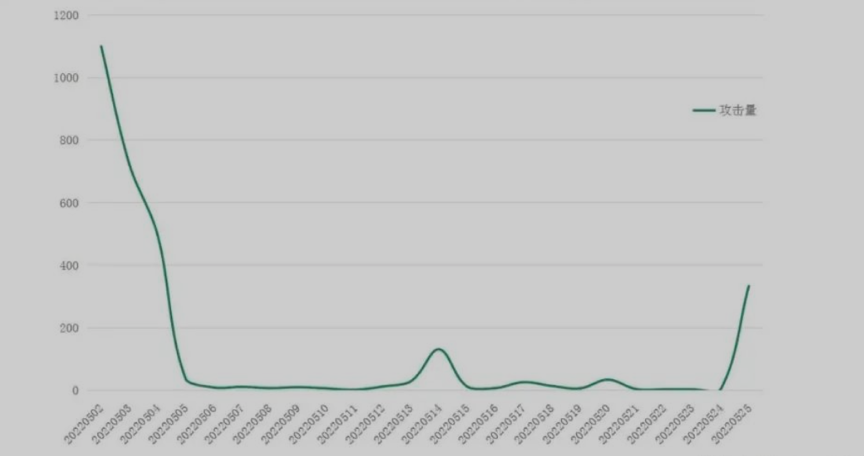
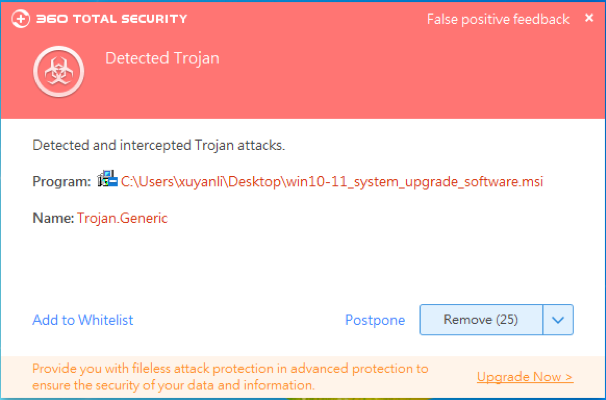
Recentemente, o 360 Security Center detectou um novo ataque ao sistema Windows 11 da família. Desde 25 de maio, seu volume de ataques aumentou significativamente, e seus principais nomes de pacotes de divulgação também foram atualizados, como: win10-11_system_upgrade_software.msi, covid.warning.readme.xxxxxxxx.msi, etc.
O método de transmissão ainda é vários fóruns, sites de software crackeados, sites pornográficos falsos, etc. Quando os usuários visitam esses sites, eles são induzidos a fazer o download de discos de rede de terceiros. A propagação recente do vírus é a seguinte:
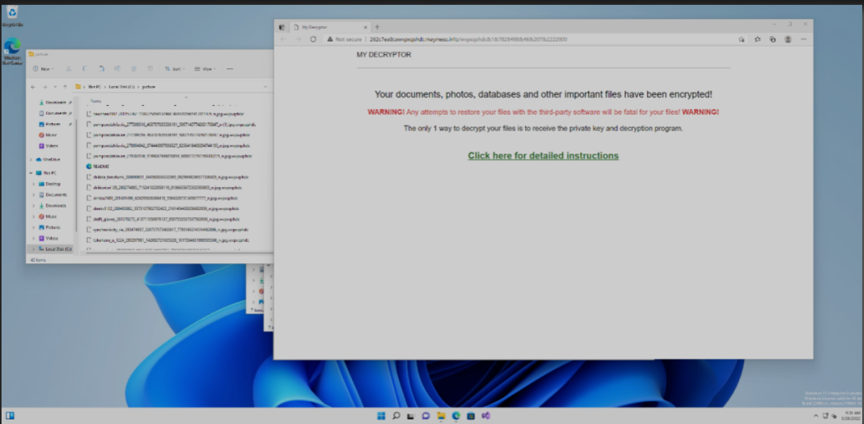
O programa de vírus em si não mudou muito e pode infectar várias versões dos sistemas operacionais Windows. A figura a seguir mostra a cena do Windows 11 sendo infectado pelo vírus.
O vírus usa o esquema de criptografia RSA+AES ao criptografar arquivos. O RSA usado é de até 2048 bits, o que atualmente é difícil de quebrar tecnicamente.
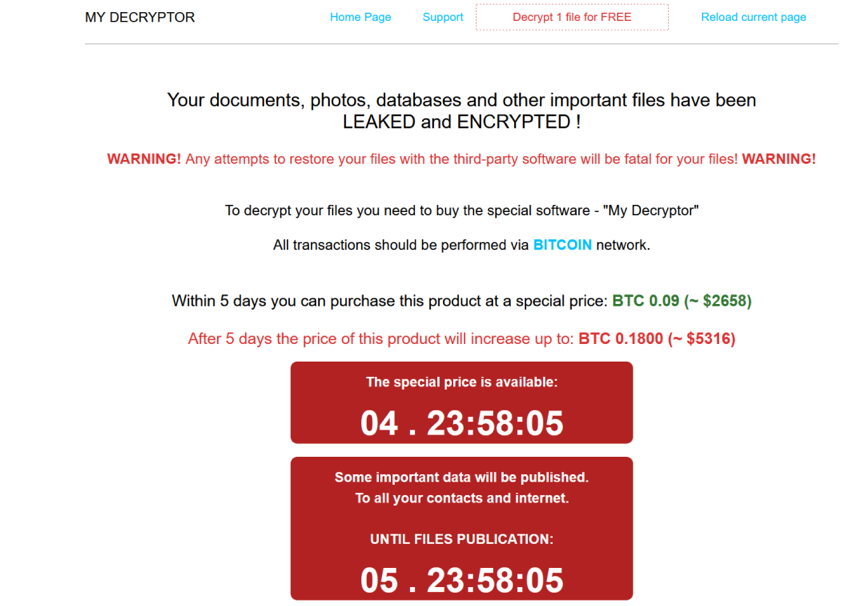
Após ser criptografado pelo ransomware, o sufixo do arquivo é um sufixo aleatório e cada vítima terá uma página de pagamento independente. Se o resgate não puder ser pago dentro do prazo especificado, o link será inválido. Se a vítima puder pagar o resgate em 5 dias, ele só precisa pagar 0,09 Bitcoin, e o resgate será dobrado após 5 dias.
Atualmente, o 360 Total Security pode suportar a interceptação e eliminação do vírus ransomware. Recomenda-se que os usuários não executem programas desconhecidos baixados de sites desconhecidos à vontade.
COI (parte)
hxxps://casbin[.]info/campid=18
hxxps: // flatis [.] uno / src = 6584
hxxps://agorule[.]fun/src=98411
hxxps://vocoto[.]info/src=1990
2e29176531e8c9f9fe10ca6f11d6ba33
6d50b91f8f9811ce287bdfda686e5d96
3947a4b4b888831be48251323611cbdd
8206b320422149d45096ae9a13acfcc5
0163f2973f37fcb176b6f642ce0aca3d
Em vez de jogar turno a turno, o agente escreve um programa que joga sozinho.…
Em vez de gastar centenas de tokens de raciocínio a cada consulta, o Google treina…
Um e-mail comum, processado por um appliance desatualizado, basta para executar comandos como root. A…
Análise da Unit 42 mostra o AMOS instalado por páginas que prometem um kit para…
A Cisco Talos rastreou por meses uma operação que convence a própria vítima a injetar…
A Sophos X-Ops dissecou um implante Linux que altera como o Apache enxerga arquivos PHP…