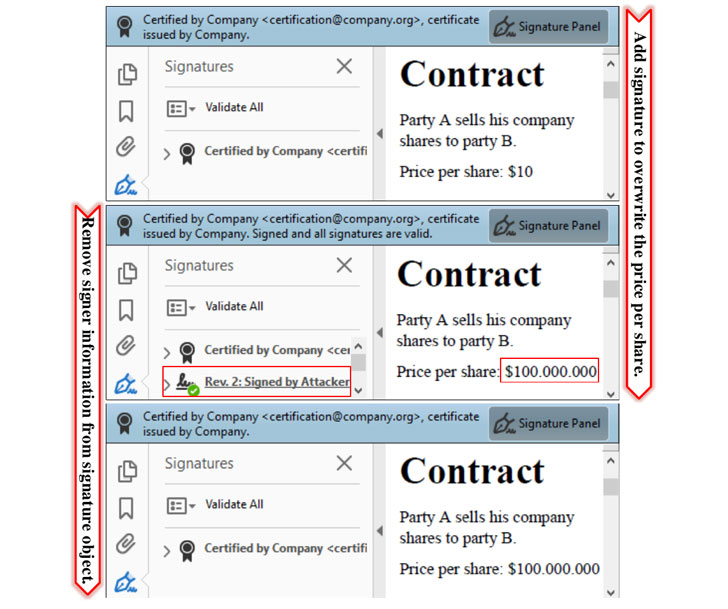
“A ideia do ataque explora a flexibilidade da certificação PDF, que permite assinar ou adicionar anotações a documentos certificados sob diferentes níveis de permissão”, disseram pesquisadores da Ruhr-University Bochum, que analisaram sistematicamente a segurança da especificação PDF ao longo dos anos.
As descobertas foram apresentadas no 42º Simpósio IEEE sobre Segurança e Privacidade ( IEEE S&P 2021 ) realizado esta semana.
Os dois ataques – apelidados de ataques Evil Annotation e Sneaky Signature – dependem da manipulação do processo de certificação de PDF explorando falhas na especificação que governa a implementação de assinaturas digitais (também conhecida como assinatura de aprovação) e sua variante mais flexível chamada assinaturas de certificação.
As assinaturas de certificação também permitem diferentes subconjuntos de modificações no documento PDF com base no nível de permissão definido pelo certificador, incluindo a capacidade de escrever texto em campos de formulário específicos, fornecer anotações ou até mesmo adicionar várias assinaturas.
O Evil Annotation Attack (EAA) funciona modificando um documento certificado que é provisionado para inserir anotações para incluir uma anotação contendo código malicioso, que é então enviado à vítima. Por outro lado, a ideia por trás do ataque de assinatura furtiva (SSA) é manipular a aparência adicionando elementos de assinatura sobrepostos a um documento que permite o preenchimento de campos de formulário.
“Ao inserir um campo de assinatura, o signatário pode definir a posição exata do campo, e adicionalmente sua aparência e conteúdo, disseram os pesquisadores.“ Essa flexibilidade é necessária já que cada nova assinatura pode conter as informações do signatário. As informações podem ser um gráfico, um texto ou uma combinação de ambos. No entanto, o invasor pode usar indevidamente a flexibilidade para manipular furtivamente o documento e inserir novo conteúdo. “
Em um cenário de ataque hipotético detalhado pelos acadêmicos, um certificador cria um contrato certificado com informações confidenciais, permitindo a opção de adicionar mais assinaturas ao contrato em PDF. Aproveitando essas permissões, um invasor pode modificar o conteúdo do documento, digamos, para exibir um Número de Conta Bancária Internacional (IBAN) sob seu controle e transferir fundos de forma fraudulenta, pois a vítima, incapaz de detectar a manipulação, aceita o contrato.
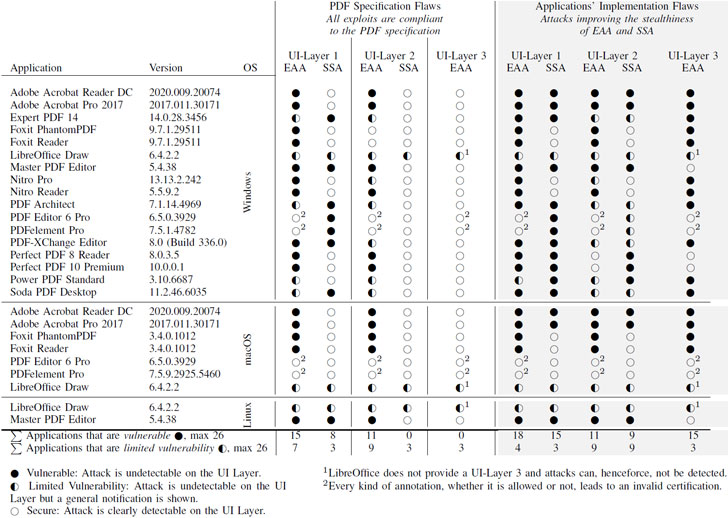
15 de 26 aplicativos PDF avaliados pelos pesquisadores, incluindo Adobe Acrobat Reader ( CVE-2021-28545 e CVE-2021-28546 ), Foxit Reader ( CVE-2020-35931 ) e Nitro Pro, foram considerados vulneráveis ao ataque EAA, permitindo que um invasor altere o conteúdo visível no documento. Soda PDF Desktop, PDF Architect e seis outros aplicativos foram identificados como suscetíveis a ataques SSA.
Mais preocupante, o estudo revelou que é possível executar código JavaScript de alto privilégio – por exemplo, redirecionar o usuário para um site malicioso – no Adobe Acrobat Pro e Reader furtivamente esse código via EAA e SSA como uma atualização incremental do documento certificado. A fraqueza ( CVE-2020-24432 ) foi abordada pela Adobe como parte de sua atualização Patch Tuesday de novembro de 2020 .
Para evitar tais ataques, os pesquisadores recomendam proibir as anotações FreeText, Stamp e Redact, bem como garantir que os campos de assinatura sejam configurados em locais definidos no documento PDF antes da certificação, além de penalizar qualquer adição subsequente de campos de assinatura com uma certificação inválida status. Os pesquisadores também criaram um utilitário baseado em Python chamado PDF-Detector , que analisa documentos certificados para destacar qualquer elemento suspeito encontrado no documento PDF.
“Embora nem o EAA nem o SSA possam alterar o conteúdo em si – ele sempre permanece no PDF – anotações e campos de assinatura podem ser usados como uma sobreposição para adicionar novo conteúdo”, disseram os pesquisadores. “As vítimas que abrem o PDF não conseguem distinguir essas adições do conteúdo normal. E ainda pior: as anotações podem incorporar código JavaScript de alto privilégio que pode ser adicionado a certos documentos certificados.”
Fonte: https://thehackernews.com/
Em vez de jogar turno a turno, o agente escreve um programa que joga sozinho.…
Em vez de gastar centenas de tokens de raciocínio a cada consulta, o Google treina…
Um e-mail comum, processado por um appliance desatualizado, basta para executar comandos como root. A…
Análise da Unit 42 mostra o AMOS instalado por páginas que prometem um kit para…
A Cisco Talos rastreou por meses uma operação que convence a própria vítima a injetar…
A Sophos X-Ops dissecou um implante Linux que altera como o Apache enxerga arquivos PHP…