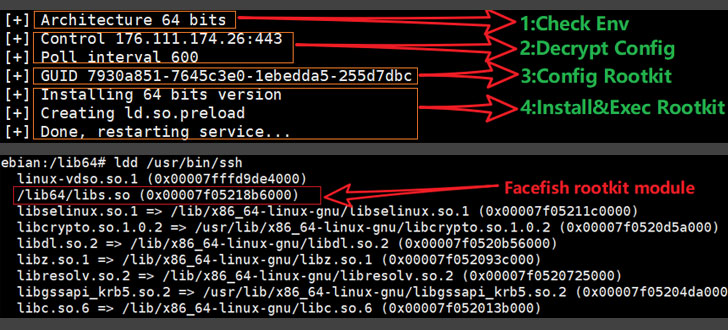
O dropper de malware foi apelidado de ” Facefish ” pela equipe do Qihoo 360 NETLAB devido aos seus recursos para fornecer rootkits diferentes em momentos diferentes e o uso de cifra Blowfish para criptografar as comunicações com o servidor controlado pelo invasor.
“O Facefish consiste em 2 partes, Dropper e Rootkit, e sua função principal é determinada pelo módulo Rootkit, que funciona na camada Ring 3 e é carregado usando o recurso LD_PRELOAD para roubar credenciais de login do usuário conectando funções relacionadas ao programa ssh / sshd, e também suporta algumas funções backdoor “, disseram os pesquisadores .
A pesquisa do NETLAB se baseia em uma análise anterior publicada pela Juniper Networks em 26 de abril, que documentou uma cadeia de ataque direcionada ao Control Web Panel (CWP, anteriormente CentOS Web Panel) para injetar um implante SSH com recursos de exfiltração de dados.
Facefish passa por um processo de infecção de vários estágios, que começa com uma injeção de comando contra CWP para recuperar um dropper (“sshins”) de um servidor remoto, que então libera um rootkit que se encarrega de coletar e transmitir informações confidenciais de volta para o servidor, além de aguardar novas instruções emitidas pelo servidor de comando e controle (C2).
Embora a vulnerabilidade exata explorada pelo invasor para o comprometimento inicial permaneça obscura, Juniper observou que o CWP foi afetado por dezenas de problemas de segurança , adicionando a ” criptografia e ofuscação intencionais ” do código-fonte tornou “difícil determinar quais versões do CWP estão ou permanecem vulneráveis a este ataque. “
Por sua vez, o dropper vem com seu próprio conjunto de tarefas, sendo a principal delas detectar o ambiente de execução, descriptografar um arquivo de configuração para obter informações C2, configurar o rootkit e iniciar o rootkit injetando-o no processo de servidor de shell seguro (sshd )
Os rootkits são particularmente perigosos, pois permitem que invasores obtenham privilégios elevados no sistema, permitindo que interfiram nas operações principais conduzidas pelo sistema operacional subjacente. Essa capacidade dos rootkits de se camuflar na estrutura do sistema operacional oferece aos invasores um alto nível de furtividade e evasão.
Facefish também emprega um protocolo de comunicação complexo e algoritmo de criptografia, usando instruções começando com 0x2XX para trocar chaves públicas e BlowFish para criptografar dados de comunicação com o servidor C2. Alguns dos comandos C2 enviados pelo servidor são os seguintes –
As descobertas do NETLAB vêm de uma análise de um arquivo de amostra ELF detectado em fevereiro de 2021. Outros indicadores de comprometimento associados ao malware podem ser acessados aqui .
Fonte: https://thehackernews.com/
O método GHARP, descrito por pesquisadores ligados à Apple e aceito no ACCV 2026, separa…
Pesquisadores publicaram em 27 de outubro de 2026 um benchmark que isola quem detém cada…
A Unit 42 publicou em 28 de outubro de 2026 um levantamento das ameaças que…
A Cisco publicou em 28 de outubro de 2026 a correção de uma falha de…
A medição instrumentou o navegador no nível do motor JavaScript para atribuir cada fluxo de…
Pesquisadores do Google e de Cornell propõem alternar atendimento e uma fase offline em que…