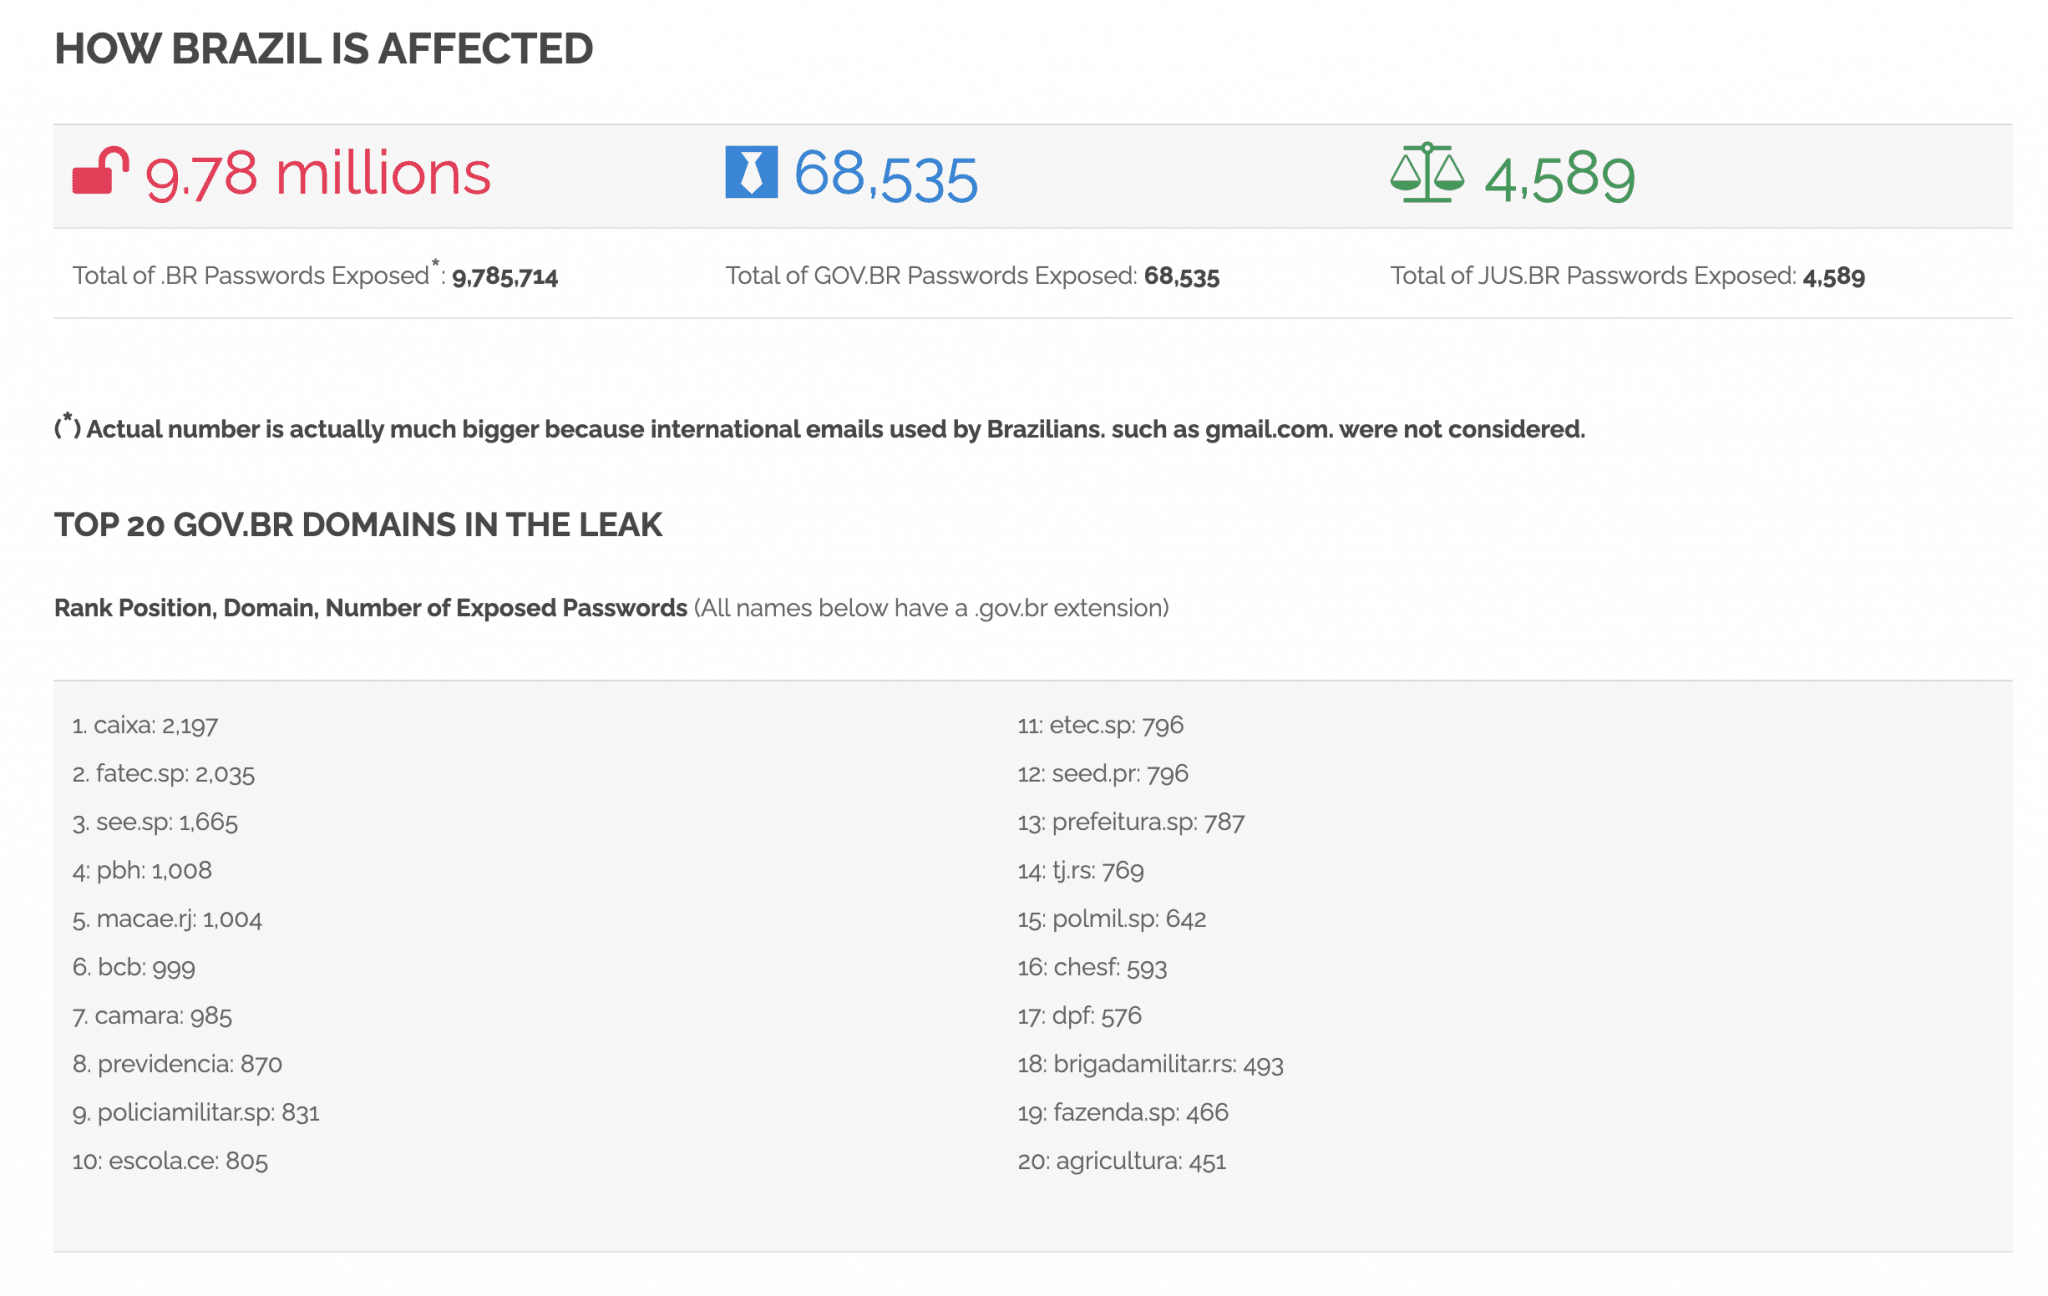
Os principais envolvidos no vazamento são da Caixa, Fatec, Câmaras, Previdência, Polícias etc. O COMB21, a maior compilação conhecida de vazamentos de senhas publicada em 2 de fevereiro de 2021 por um hacker no mesmo fórum da Internet que hospedou no mês passado links e informações sobre o mega vazamento de dados brasileiros.
O arquivo vendido e compartilhado na internet, segundo o Syhunt, traz e-mail, CPF/CNPJ e senha. O vazamento foi apelidado de PWCOMB21. A Syhunt afirma que o vazamento veio de diversas fontes. O que ainda não está claro, apesar de um óbvio problema quando falamos sobre dados, é que ainda não é possível checar se as senhas vazadas são atuais. A data e como foi isso explorado é uma das questões a serem respondidas.
O número de vazamentos pode ser muito maior, uma vez que e-mails “internacionais” como @gmail.com não foram considerados nos números deste vazamento. Levou-se em conta apenas os e-mails com final .br usados por brasileiros.
Dentre as prefeituras do país, a prefeitura de Belo Horizonte foi a que teve mais senhas no vazamento de dados, seguida por São Paulo.
Chamamos esse vazamento de PWCOMB21 (Compilação de senha de muitas violações de 2021) e às vezes referido apenas como COMB. O vazamento COMB é uma compilação de vazamentos e, como tal, o número impressionante de senhas vazadas vem de vários vazamentos em diferentes empresas e organizações que aconteceram ao longo dos anos. As senhas foram expostas por meio de técnicas bem conhecidas, como quebra de hash de senha, após serem roubadas, e às vezes ataques de pishing ou espionagem em conexões de texto simples e inseguras.
Apesar dos esforços nos últimos anos pelas empresas e organizações para monitorar vazamentos de senha, fortalecer a segurança de aplicativos da web, mecanismos de login, mudar para HTTPS e responder a vazamentos de senha, a publicação e compartilhamento ativo desta compilação de vazamento de dados é um grande golpe à segurança da Internet.
Embora alguns dos domínios, organizações, agências e empresas listados possam ter reconhecido publicamente sobre as violações ao longo dos anos e adotado uma resposta apropriada e ações de contramedidas, um número significativo de senhas vazadas parece ter origem em violações que afetaram outras empresas e sites que simplesmente permitiram para criar contas vinculadas aos e-mails do usuário. Isso significa serviços como o LinkedIn, entre outras redes sociais, e vários outros sites da Internet não mencionados no arquivo COMB.
Fonte: https://whitehack.com.br/
Em vez de jogar turno a turno, o agente escreve um programa que joga sozinho.…
Em vez de gastar centenas de tokens de raciocínio a cada consulta, o Google treina…
Um e-mail comum, processado por um appliance desatualizado, basta para executar comandos como root. A…
Análise da Unit 42 mostra o AMOS instalado por páginas que prometem um kit para…
A Cisco Talos rastreou por meses uma operação que convence a própria vítima a injetar…
A Sophos X-Ops dissecou um implante Linux que altera como o Apache enxerga arquivos PHP…