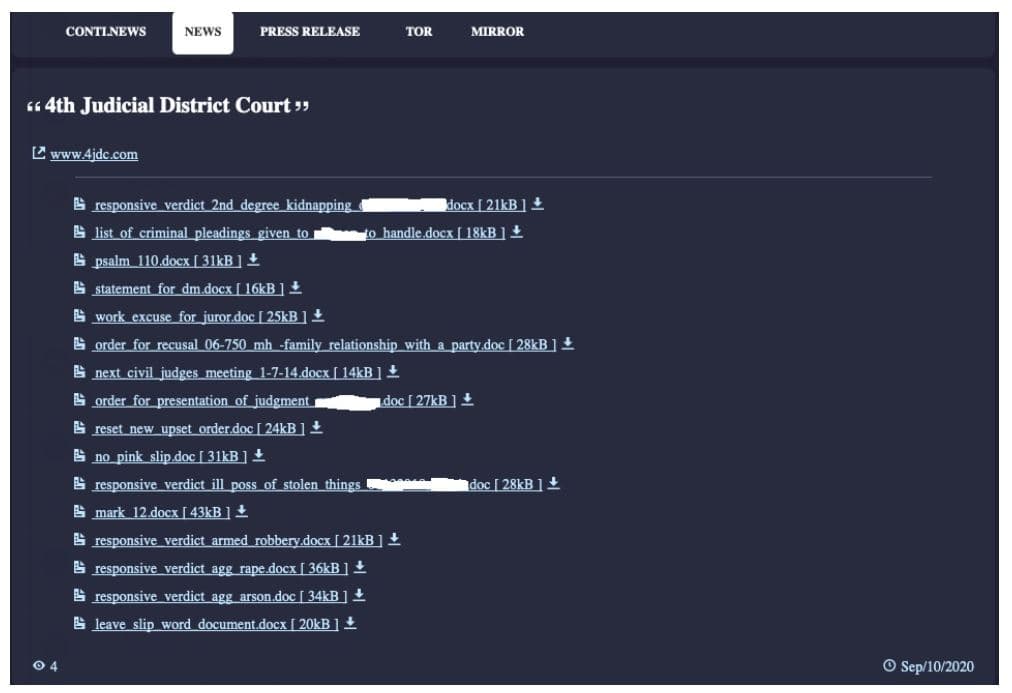
Um tribunal criminal dos EUA foi vítima da cepa de ransomware Conti, operada por um grupo de hackers de mesmo nome. Os hackers também publicaram vários documentos judiciais online.
Alegadamente, o site do Quarto Tribunal Distrital da Louisiana foi o alvo do ataque. Depois de roubar com sucesso os documentos do tribunal relacionados a testemunhas, jurados e acusações, os hackers postaram a prova do ataque de hack em sua página Dark Web.
O analista de ameaças da Emsisoft, Brett Callow, disse à CBR que o grupo Conti é responsável por este ataque. Callow observou que esse grupo pode ser responsável pela criação do Ryuk, o que significa que eles são criminosos cibernéticos experientes e têm um longo histórico de ataques a organizações do setor público.
No momento da publicação deste artigo, o site do Tribunal estava offline .
É importante notar que no início deste ano, os computadores do Departamento de Polícia de Stuart, na Flórida, também foram atingidos pelo ransomware Ryuk . O ataque fez com que a Polícia perdesse provas cruciais, resultando em seis suspeitos (supostos traficantes de drogas) fugirem.
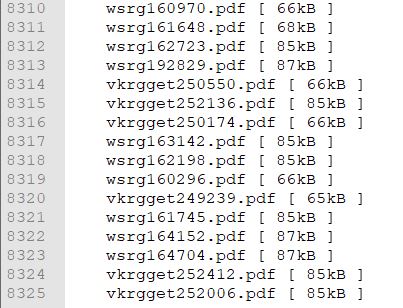
Além disso, os pesquisadores acreditam que o ataque contra uma concessionária alemã do Grupo Volkswagen envolveu também o grupo de ransomware Conti. Naquele incidente em particular, os invasores comprometeram os sistemas dos pontos de atendimento da empresa e roubaram milhares de faturas, que estão gradativamente postando em seu portal de vazamento de dados. Os hackers roubaram um total de 8.325 faturas em formato PDF.
Conti é um cripto-malware, descoberto pela primeira vez em dezembro de 2019. Desde então, tornou-se excessivamente comum e visa principalmente corporações e instituições do setor público. Ele se espalha lateralmente pela rede de destino usando várias técnicas para adquirir credenciais de administrador de domínio.
Depois de obter os privilégios necessários, ele implanta o ransomware e criptografa os dispositivos conectados à rede. Ele usa uma variedade de técnicas para escapar das medidas de segurança e pode executar cerca de 160 comandos individuais. Cerca de 146 desses comandos se concentram no bloqueio de vários serviços do Windows.
Acredita-se que o grupo Conti seja o sucessor do grupo Ryuk e esteja operando como um RaaS privado (Ransomware as a Service). De acordo com Vitali Kremez da Advance Intel, este novo grupo se orgulha de uma equipe de hackers experientes que recebem uma generosa parte do valor do resgate. Portanto, há um aumento repentino das infecções por Conti.
Kremez afirmou que o ransomware Conti é baseado no código de Ryuk e usa o mesmo modelo de nota de resgate que as versões anteriores de Ryuk. Além disso, a Conti está usando uma infraestrutura TrickBot semelhante à que Ryuk usou em seus ataques de ransomware.
Fonte: https://www.hackread.com/us-criminal-court-hit-by-conti-ransomware/
Post do Google Research de 20 de novembro de 2026 descreve como o sistema de…
Artigo publicado no arXiv em 19 de novembro de 2026 apresenta quatro modelos que estimam…
Relato publicado pela Sophos em 19 de novembro de 2026 descreve como um time autorizado…
Relatório da Unit 42 de 20 de novembro de 2026 reúne sete grupos ligados ao…
Publicado na Science, o experimento ganha o jogo do quadrado mágico em 98,30% das rodadas,…
Preprint de seis universidades mostra que corromper um único registro da tabela de blocos faz…