Existem 3 tipos de arrependimento no Bitcoin. Um é daqueles que o trouxeram cedo, mas depois o venderam apenas para vê-lo subir rapidamente ( lembrando o entregador de pizza de 10.000 Bitcoins), ou o indivíduo que jogou fora seu disco rígido com US $ 121 milhões em Bitcoin. E então temos aqueles que, por um simples erro, perderam todas as suas posses.
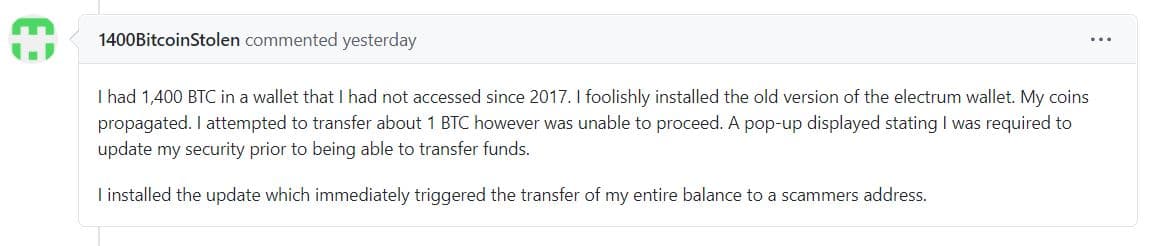
Em um caso deste último, recentemente, encontramos alguém que alega ter perdido 1400 BTC, também conhecido como QUATORZE CEM BITCOINS, em um golpe.
Explicando o incidente para a comunidade no Github , o usuário afirmou que toda a provação aconteceu quando eles tentaram acessar seus fundos antigos que estavam em uma carteira Electrum :
A atualização à qual eles fazem referência no comentário acima era falsa, o que levou o usuário a instalar uma versão falsa da carteira Electrum . Esclarecido por um usuário chamado gits7r, que se parece com um colaborador do Electrum, eles explicam melhor:
Por causa de como a descoberta de pares funciona no Electrum, não há muito que possamos fazer pelas versões antigas, já que não podemos evitar que com 100% de taxa de sucesso funcionem em um servidor malicioso. Isso ocorre porque, ao contrário de outras carteiras leves, a Electrum decidiu não ter apenas alguns servidores codificados que serão responsáveis pela privacidade de todos os usuários e atuar como um único ponto de falha, mas em vez disso, permitir que os usuários executem seus próprios servidores ou usem servidores que eles confiam.
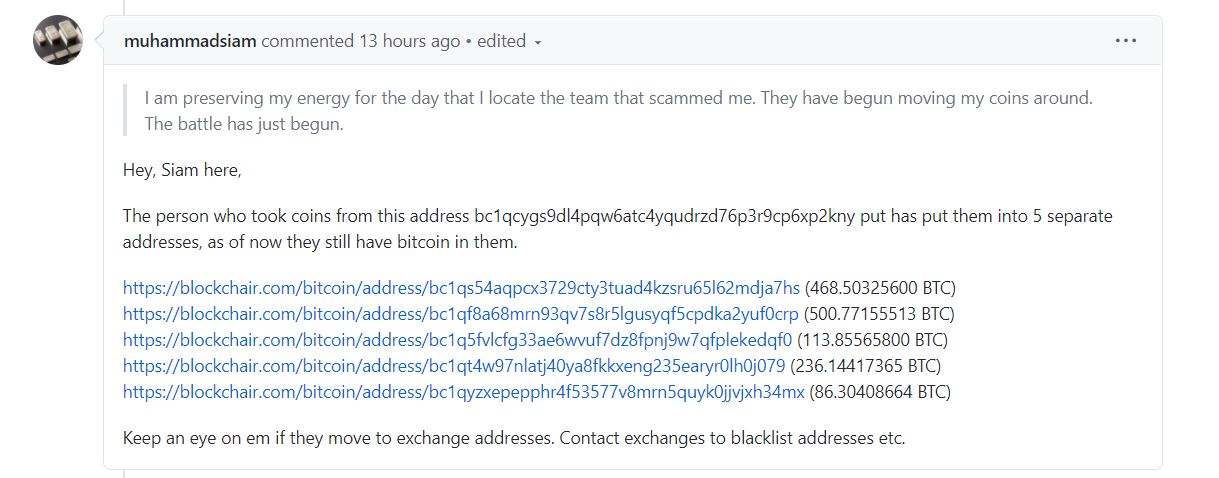
Por enquanto, a fim de recuperar os fundos ou possivelmente limitar sua movimentação, a vítima relatou o caso a uma empresa chamada Coinfirm, especializada em análises de Blockchain. Os usuários do Github também ofereceram muito suporte, com um deles até apontando toda a lista de endereços para onde os fundos roubados foram movidos:
Além disso, o CEO da Binance também agiu prontamente, servindo como uma sensação de conforto:
Para concluir, para o futuro, cada usuário é aconselhado a verificar a assinatura de cada nova versão que instalar de qualquer cliente de carteira. Isso pode ajudar a verificar a verdadeira fonte do software que você está instalando e a proteger contra os falsos.
Fonte: https://www.hackread.com/fake-wallet-update-steals-bitcoin-from-electrum-user
Com o driver de RDMA do macOS 26.2 sobre Thunderbolt 5, quatro estações com M5…
O sistema do Google segmenta o documento, distribui computação por densidade de informação e verifica…
O grupo chinês mapeado pela Sophos carrega um backdoor derivado do Meterpreter a partir de…
A invasão ao site da TeamUpdraft expôs chaves de conexão do painel de gerenciamento remoto,…
PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35 corrigem duas falhas que permitem execução remota de código…
Pesquisadores da MATS Research e do Google DeepMind treinaram um modelo com traços plausíveis, sem…